Correos fraudulentos: cómo detectar un intento de phishing antes de que sea demasiado tarde
Los correos fraudulentos siguen siendo una de las principales puertas de entrada para robos de credenciales, malware y fraudes económicos. Estas son las señales que conviene revisar antes de hacer clic, responder o descargar un archivo.
Correos fraudulentos: cómo detectar un intento de phishing antes de que sea demasiado tarde
El correo electrónico sigue siendo una de las herramientas más utilizadas en cualquier empresa, y precisamente por eso continúa siendo uno de los canales favoritos de los ciberdelincuentes.
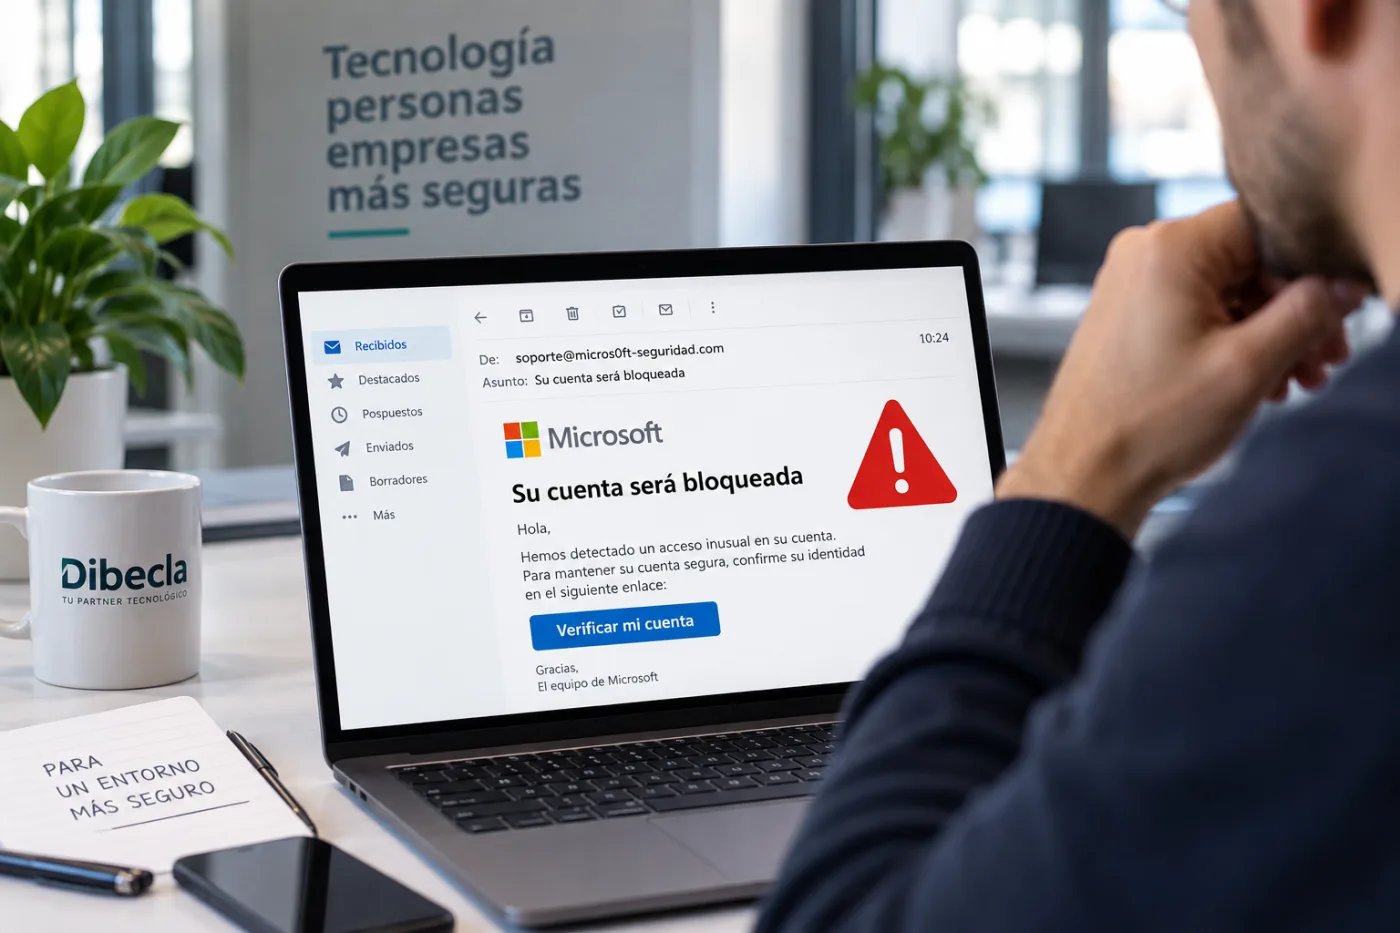
Un mensaje puede parecer enviado por un banco, Microsoft 365, un proveedor habitual, una empresa de transporte o incluso un compañero de trabajo. El objetivo suele ser siempre parecido: conseguir que el usuario pulse un enlace, entregue sus credenciales, descargue un archivo o realice un pago.
La mayoría de estos ataques no necesitan explotar una vulnerabilidad técnica sofisticada. Les basta con conseguir que alguien confíe en el mensaje.
1. No te fíes únicamente del nombre del remitente
Uno de los errores más habituales es fijarse solo en el nombre que aparece en el correo.
Por ejemplo:
Microsoft 365
Banco Santander
Departamento de Administración
El nombre visible puede falsificarse con facilidad. Lo importante es comprobar la dirección real del remitente.
Un correo aparentemente enviado por Microsoft podría proceder de algo como:
soporte-microsoft@dominio-extraño.com
o utilizar una dirección muy parecida a la legítima:
administracion@dibecla-security.com
Cuando un mensaje solicita realizar una acción importante, conviene comprobar siempre el dominio desde el que se ha enviado.
2. Desconfía de los mensajes que intentan provocar urgencia
Los atacantes intentan evitar que el usuario tenga tiempo para pensar.
Algunos mensajes habituales son:
- “Su contraseña caduca hoy.”
- “Su cuenta será bloqueada en 24 horas.”
- “Tiene una factura pendiente.”
- “Hemos detectado un acceso sospechoso.”
- “Debe verificar su cuenta inmediatamente.”
- “Adjuntamos una transferencia pendiente de aprobación.”
La urgencia no significa necesariamente que el mensaje sea falso, pero debe aumentar el nivel de precaución.
Cuanto más urgente parece una petición, más importante es comprobarla antes de actuar.
3. Antes de pulsar un enlace, comprueba dónde te lleva
El texto visible de un enlace puede ser completamente distinto de su destino real.
Un correo puede mostrar:
Acceder a Microsoft 365
pero el enlace puede dirigir a una web creada por un atacante.
En un ordenador, normalmente puedes colocar el cursor sobre el enlace sin pulsarlo para ver la dirección de destino.
Presta atención a:
- dominios desconocidos;
- nombres similares al original pero con pequeñas variaciones;
- direcciones excesivamente largas;
- subdominios diseñados para confundir;
- enlaces acortados que ocultan el destino real.
Por ejemplo:
login.microsoftonline.com
no es lo mismo que:
microsoftonline.seguridad-login.com
En el segundo caso, el dominio real es seguridad-login.com.
4. Nunca introduzcas credenciales desde un enlace dudoso
Una técnica muy habitual consiste en copiar casi perfectamente la pantalla de inicio de sesión de Microsoft 365, Google, un banco u otro servicio.
El usuario pulsa el enlace, ve una página familiar e introduce:
- correo electrónico;
- contraseña;
- incluso un código de autenticación.
En ese momento las credenciales pueden quedar en manos del atacante.
Cuando recibas una alerta sobre una cuenta, es preferible abrir el navegador y acceder al servicio escribiendo tú mismo la dirección habitual o utilizando un marcador guardado previamente.
5. Mucha precaución con los archivos adjuntos
Los documentos adjuntos pueden contener código malicioso o intentar engañar al usuario para que habilite funciones peligrosas.
Hay que tener especial cuidado con archivos como:
- ZIP;
- RAR;
- EXE;
- ISO;
- documentos de Office inesperados;
- PDFs que solicitan posteriormente acceder a un enlace;
- facturas o presupuestos que nadie esperaba recibir.
El hecho de que un archivo tenga apariencia de factura no significa que sea legítimo.
Si no esperabas el documento, lo más prudente es verificar primero con el remitente.
6. Comprueba por otro canal las peticiones económicas
Los ataques de fraude empresarial pueden ser especialmente peligrosos.
Un ciberdelincuente puede hacerse pasar por:
- un gerente;
- un proveedor;
- un cliente;
- un compañero de administración.
Y solicitar:
- cambiar una cuenta bancaria;
- realizar una transferencia urgente;
- pagar una factura;
- comprar tarjetas regalo;
- facilitar información financiera.
Ante cualquier cambio de cuenta bancaria o petición económica poco habitual, debe existir un procedimiento de verificación independiente.
Por ejemplo:
llamar al proveedor utilizando un teléfono que ya tengamos registrado, no el número incluido en el propio correo sospechoso.
7. El aspecto del mensaje ya no es una garantía
Hace años muchos correos fraudulentos se detectaban fácilmente por sus errores ortográficos o por un diseño muy pobre.
Eso ha cambiado.
Actualmente un atacante puede generar mensajes:
- perfectamente redactados;
- adaptados al idioma del destinatario;
- con logotipos correctos;
- con firmas profesionales;
- con referencias a empresas reales.
Por tanto, una buena redacción ya no demuestra que el correo sea legítimo.
Señales que deben hacernos parar
| Señal | Riesgo |
|---|---|
| El remitente no coincide con la empresa | Posible suplantación |
| Solicitud urgente o amenazante | Intento de provocar una reacción rápida |
| Enlace a un dominio desconocido | Posible robo de credenciales |
| Archivo inesperado | Posible malware |
| Cambio de cuenta bancaria | Posible fraude económico |
| Petición de contraseña o código MFA | Posible robo de acceso |
| Mensaje poco habitual de un compañero | Posible cuenta comprometida |
¿Qué hacer si tienes dudas?
La mejor decisión suele ser no hacer nada todavía.
No pulses el enlace.
No abras el archivo.
No respondas al mensaje.
Comprueba la petición por otro medio o consulta con la persona responsable de informática.
Un correo legítimo puede esperar unos minutos. Un clic equivocado puede provocar una incidencia mucho más complicada.
¿Y si ya he pulsado el enlace?
Pulsar un enlace no significa necesariamente que el equipo haya sido comprometido, pero conviene valorar qué ocurrió después.
Si únicamente abriste una página y no introdujiste información, el riesgo puede ser limitado.
Pero si introdujiste usuario y contraseña, debes actuar cuanto antes:
- Cambiar la contraseña desde el servicio legítimo.
- Cerrar las sesiones abiertas.
- Comprobar los métodos de autenticación configurados.
- Revisar reglas sospechosas en el correo.
- Informar al responsable de sistemas.
- Revisar si se han producido accesos desde ubicaciones desconocidas.
Si además se ejecutó un archivo, puede ser necesario revisar el equipo.
La tecnología ayuda, pero el usuario sigue siendo una parte esencial
Filtros antispam, sistemas de protección de correo, autenticación multifactor, antivirus y soluciones de seguridad reducen enormemente el riesgo.
Pero ningún sistema consigue eliminar completamente todos los mensajes fraudulentos.
Por eso la mejor defensa combina:
tecnología + procedimientos + usuarios informados.
En Dibecla ayudamos a empresas a proteger su correo, sus identidades y sus sistemas mediante soluciones de seguridad adaptadas al entorno real de cada organización.
Si tienes dudas sobre la seguridad de tu correo o quieres revisar las medidas de protección de tu empresa, puedes contactar con nosotros.